SOC 1
Demuestre a los auditores de sus clientes que sus datos financieros están en buenas manos. Informes SSAE 18 con la doble credibilidad estadounidense y suiza.
Más información →De Zúrich a Silicon Valley
Auditorías SOC 2 de tipo I y tipo II para empresas SaaS y tecnológicas. Consulta las tarifas publicadas, compara los tipos de informe y define el alcance que necesitan tus clientes.
Identifica el tipo de informe, los sistemas y los criterios que esperan tus clientes. Revisa los supuestos de las tarifas publicadas y confirma el alcance del encargo antes de comenzar.
Nuestros servicios
Servicios de auditoría expertos, adaptados a su sector, a su escala y a sus requisitos regulatorios.
Demuestre a los auditores de sus clientes que sus datos financieros están en buenas manos. Informes SSAE 18 con la doble credibilidad estadounidense y suiza.
Más información →Exámenes SOC 2 de Tipo I y Tipo II de los controles pertinentes para los criterios de servicios de confianza (Trust Services Criteria) seleccionados. Explore las opciones de alcance, proceso e informe.
Más información →Muestre su postura de seguridad en su sitio web. Un sello de confianza que puede compartir públicamente, obtenido del mismo encargo SOC 2.
Más información →Cumpla con la protección de datos de la UE de la mano de un equipo con sede en Suiza para el que el cumplimiento transfronterizo es el trabajo de cada día.
Más información →Evalúe las políticas, los procedimientos y las salvaguardas con respecto a los requisitos de HIPAA aplicables. Revise el alcance de la evaluación, los hallazgos y las prioridades de las medidas correctivas.
Más información →Aseguramiento independiente sobre la información ESG, de sostenibilidad y no financiera, conforme a la norma del IAASB reconocida internacionalmente.
Más información →Informes internacionales de aseguramiento sobre los controles de las organizaciones de servicios: el estándar global en el que confían los auditores de todas las jurisdicciones.
Más información →Pentesting manual, realizado por profesionales con certificación OSCP y alineado con OWASP Top 10 y SANS Top 25: informes firmados que sus auditores aceptan y en los que sus clientes confían.
Más información →Comprender SOC 2
Una auditoría SOC 2 es un examen independiente de los controles de una organización de servicios, realizado exclusivamente por una firma CPA con licencia conforme a los criterios de servicios de confianza (Trust Services Criteria, TSC) del AICPA. Evalúa cómo una empresa protege los datos de sus clientes en cinco categorías: seguridad, disponibilidad, integridad del procesamiento, confidencialidad y privacidad.
Un informe SOC 2 puede ayudar a un cliente potencial a evaluar los controles relacionados con los servicios que prevé utilizar. Confirma el alcance y el período de informe que necesita antes de contratar el examen.
Un informe SOC 2 de Tipo I aborda la descripción del sistema y la idoneidad del diseño de los controles en una fecha determinada. Un informe de Tipo II también aborda la eficacia operativa de los controles a lo largo de un período determinado. El tipo de informe y el período adecuados dependen de la finalidad del informe, las evidencias disponibles y los requisitos de los destinatarios.
Los cinco criterios TSC que constituyen la base de toda auditoría SOC 2 son:
Auditsuisse Assurance es una firma CPA con sede en Estados Unidos y Suiza, inscrita en el programa de revisión por pares (Peer Review) del AICPA y especializada en auditorías SOC 2 para empresas tecnológicas. Para una empresa de España o América Latina, esto significa recibir el mismo informe que exigen los compradores corporativos de Estados Unidos y la Unión Europea, emitido por una firma CPA estadounidense con licencia conforme a las normas del AICPA. Nuestra credibilidad en ambas jurisdicciones satisface a los grupos de interés de América del Norte y Europa, y nuestra metodología focalizada le permite obtener informes del calibre de las Big Four sin la carga estructural de una gran firma. Más información sobre nuestros servicios de auditoría SOC 2.
Calibre de las Big Four. Agilidad de una firma boutique. Creamos Auditsuisse para las organizaciones que se niegan a elegir entre rigor y eficiencia: experiencia y precisión de confianza, credibilidad en dos jurisdicciones y una metodología ágil que las grandes firmas no pueden igualar.
Cada control, probado. Cada hallazgo, documentado. Cero ambigüedad.
Estados Unidos, EMEA, APAC, LATAM: una sola firma, una sola metodología, un único estándar de calidad.
Defina el alcance, las tareas de preparación y los hitos de emisión de informes al inicio de su encargo.
Un auditor sénior que conoce su stack tecnológico, asignado desde el primer día.
Nuestro equipo directivo
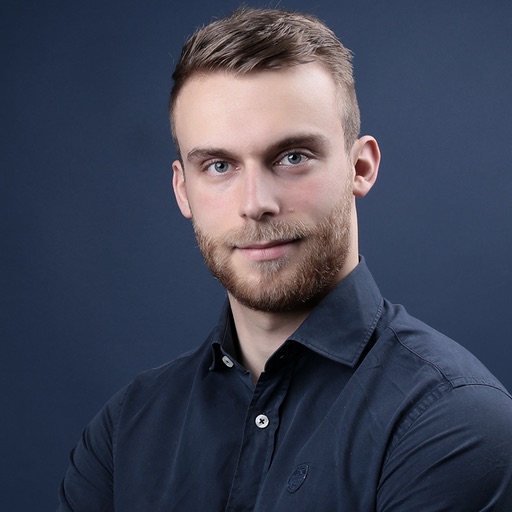
Director
Sébastien es el director de Auditsuisse Assurance. Es auditor certificado en Suiza (Wirtschaftsprüfer, licencia RAB n.º 114662) y CPA en Estados Unidos (licencia n.º 034634), con especialización en Sistemas de Información y Controles (ISC). Es titular de un máster en Contabilidad, Control y Finanzas por la Universidad de Lausana.
Con una trayectoria en auditoría en una firma Big Four, donde trabajó durante casi cinco años, ha desarrollado una sólida experiencia tanto con pymes como con grupos internacionales. Está especializado en SOC 2 y ciberseguridad, y acompaña a empresas de base tecnológica en el diseño, la implementación y la evaluación de sus entornos de control.
Conozca a nuestro equipo →Comenzar
Cuéntenos sus plazos, su marco de cumplimiento y el contrato que está en juego, y le diremos exactamente cómo lo conseguiremos.